Topología e interfaces
Definimos qué enlaces serán WAN, LAN, DMZ o redes segmentadas y qué velocidad exige cada uno.
Diseño e implementación de firewall empresarial con Netgate y pfSense Plus: segmentación, VPN, políticas y migración controlada en Ecuador
Un firewall no se selecciona por número de usuarios únicamente. Revisamos interfaces, enlaces WAN, VLAN, servicios publicados, tráfico cifrado, acceso remoto y dependencias que no pueden interrumpirse.
Definimos qué enlaces serán WAN, LAN, DMZ o redes segmentadas y qué velocidad exige cada uno.
Documentamos NAT, reglas, servicios publicados y los flujos que deben mantenerse durante el cambio.
Contrastamos cifrado, túneles entre sedes, acceso remoto y una estrategia de pruebas y reversión.
Rendimientos de referencia segun fichas oficiales Netgate; el resultado real depende de reglas, paquetes, VPN, cifrado y topologia.
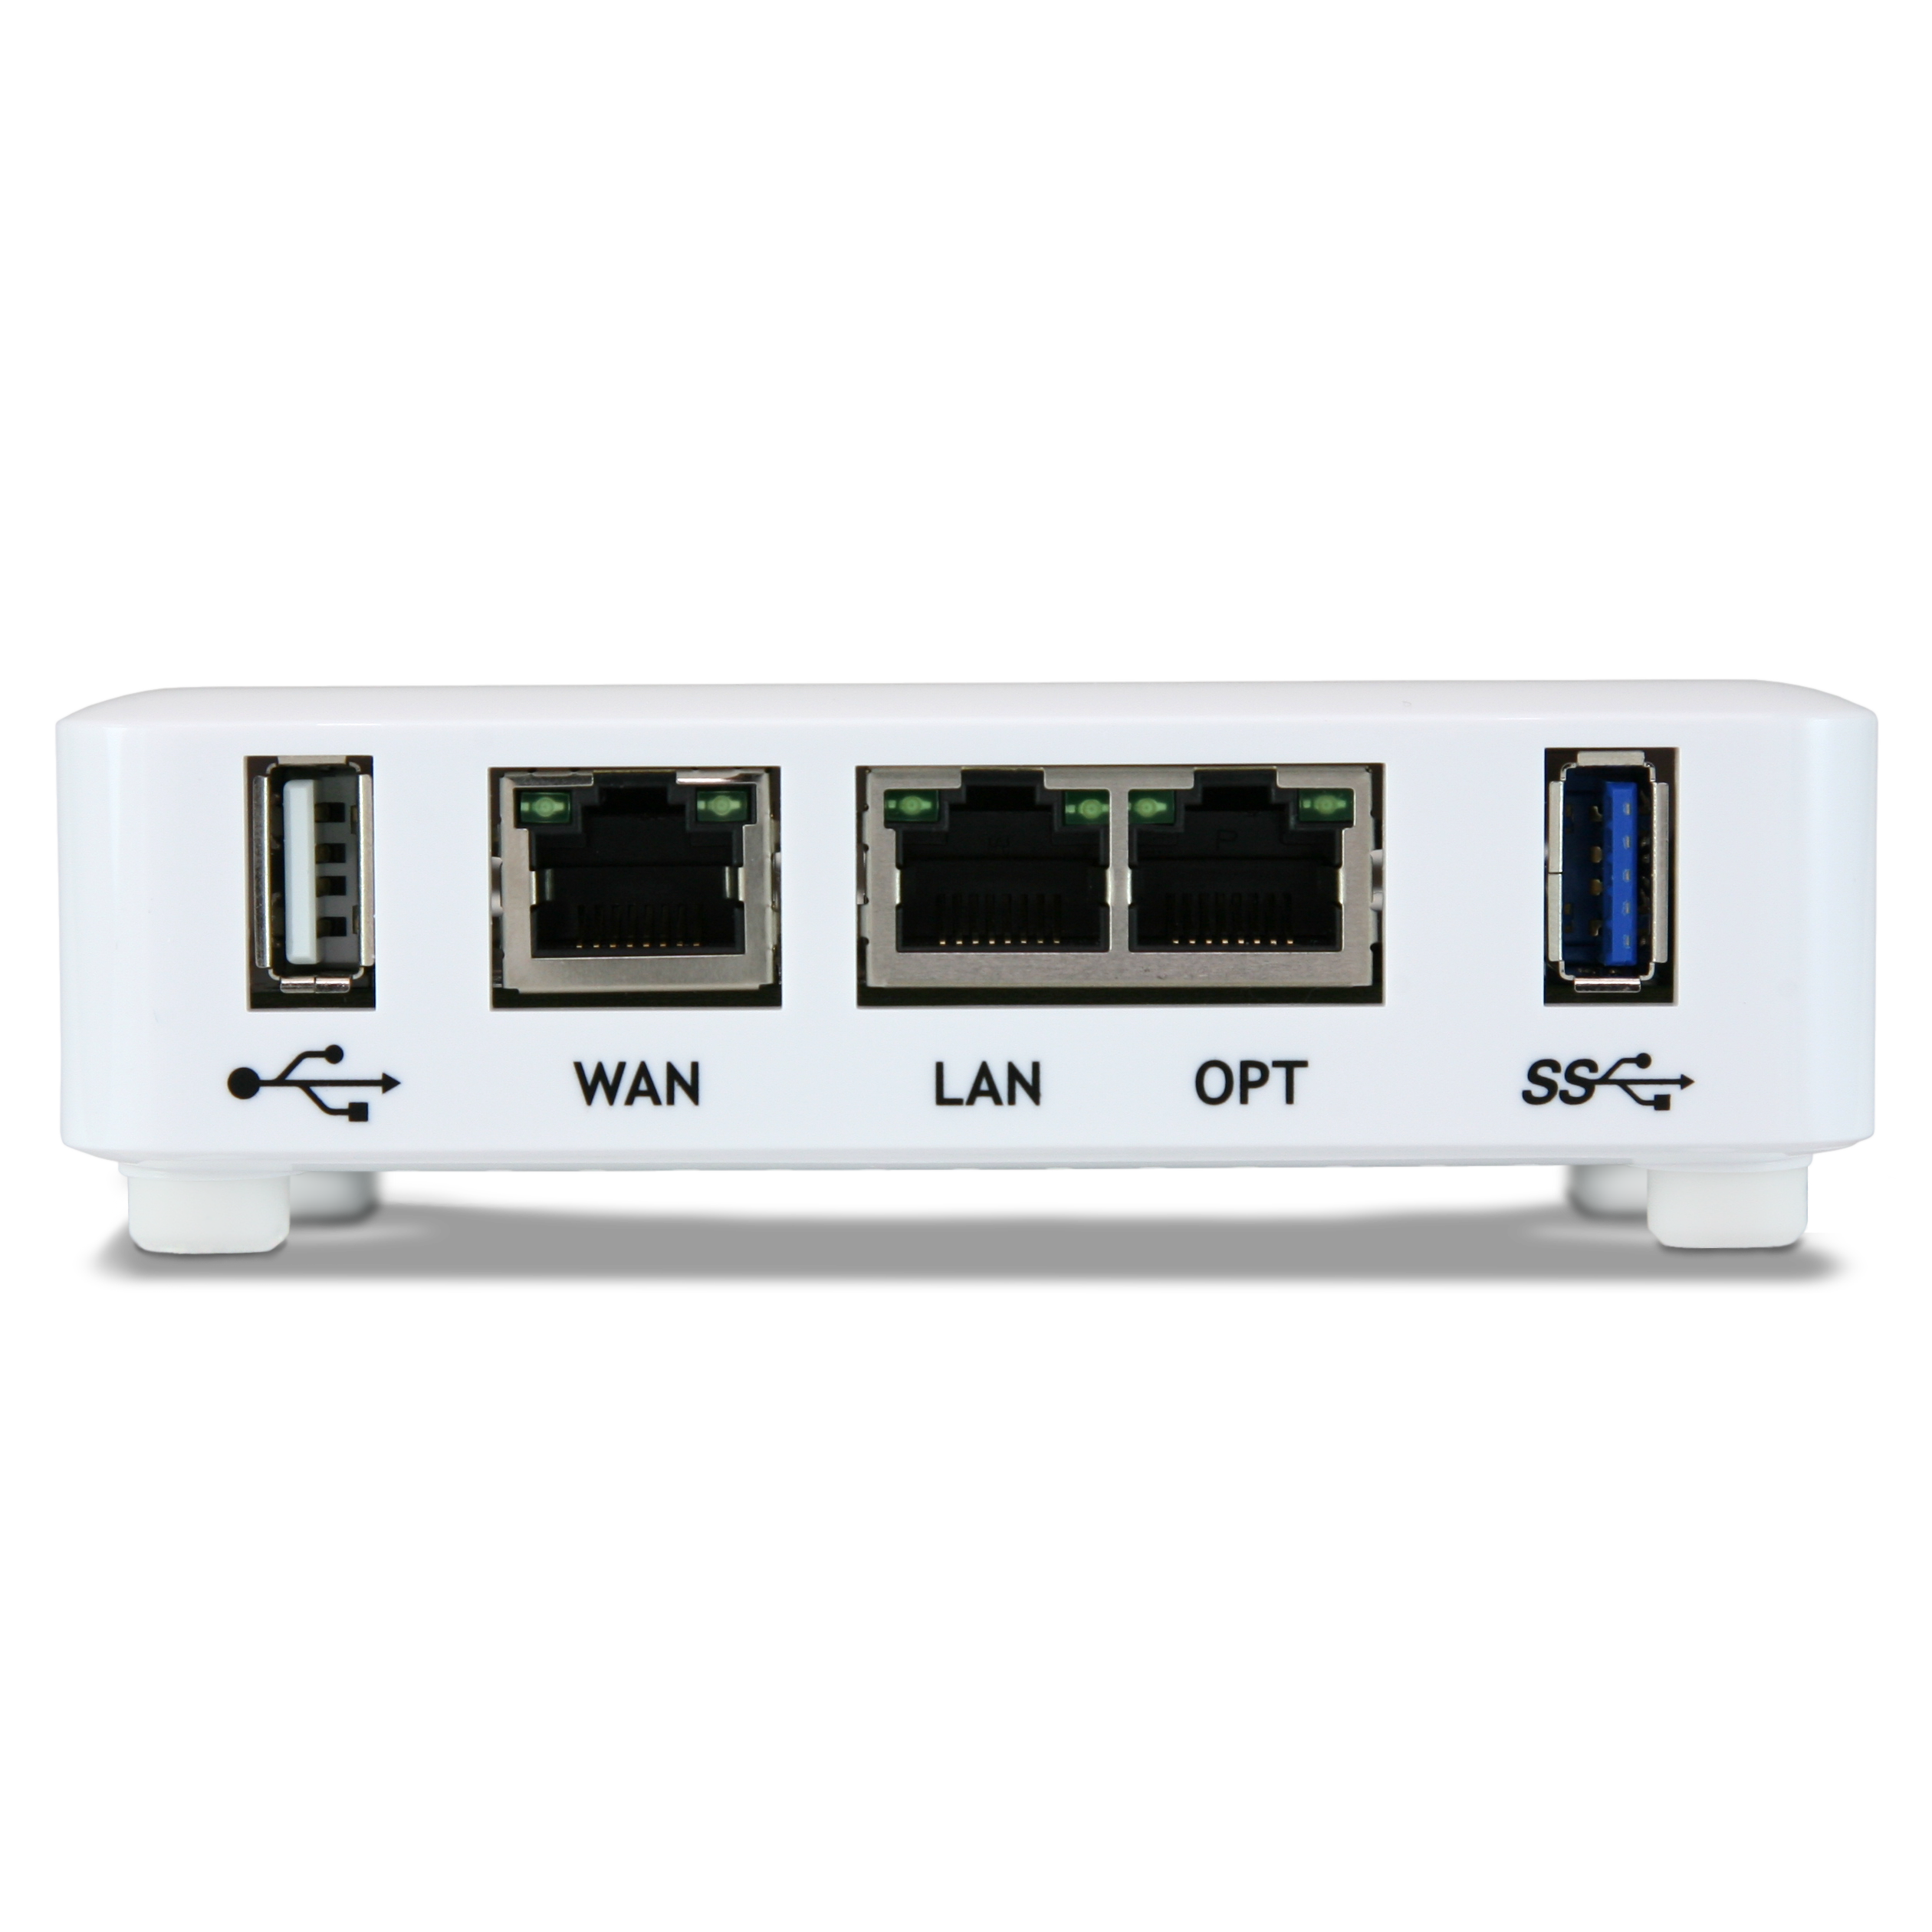
Casas y oficinas muy pequenas
Casas grandes, teletrabajo y PYMES pequenas
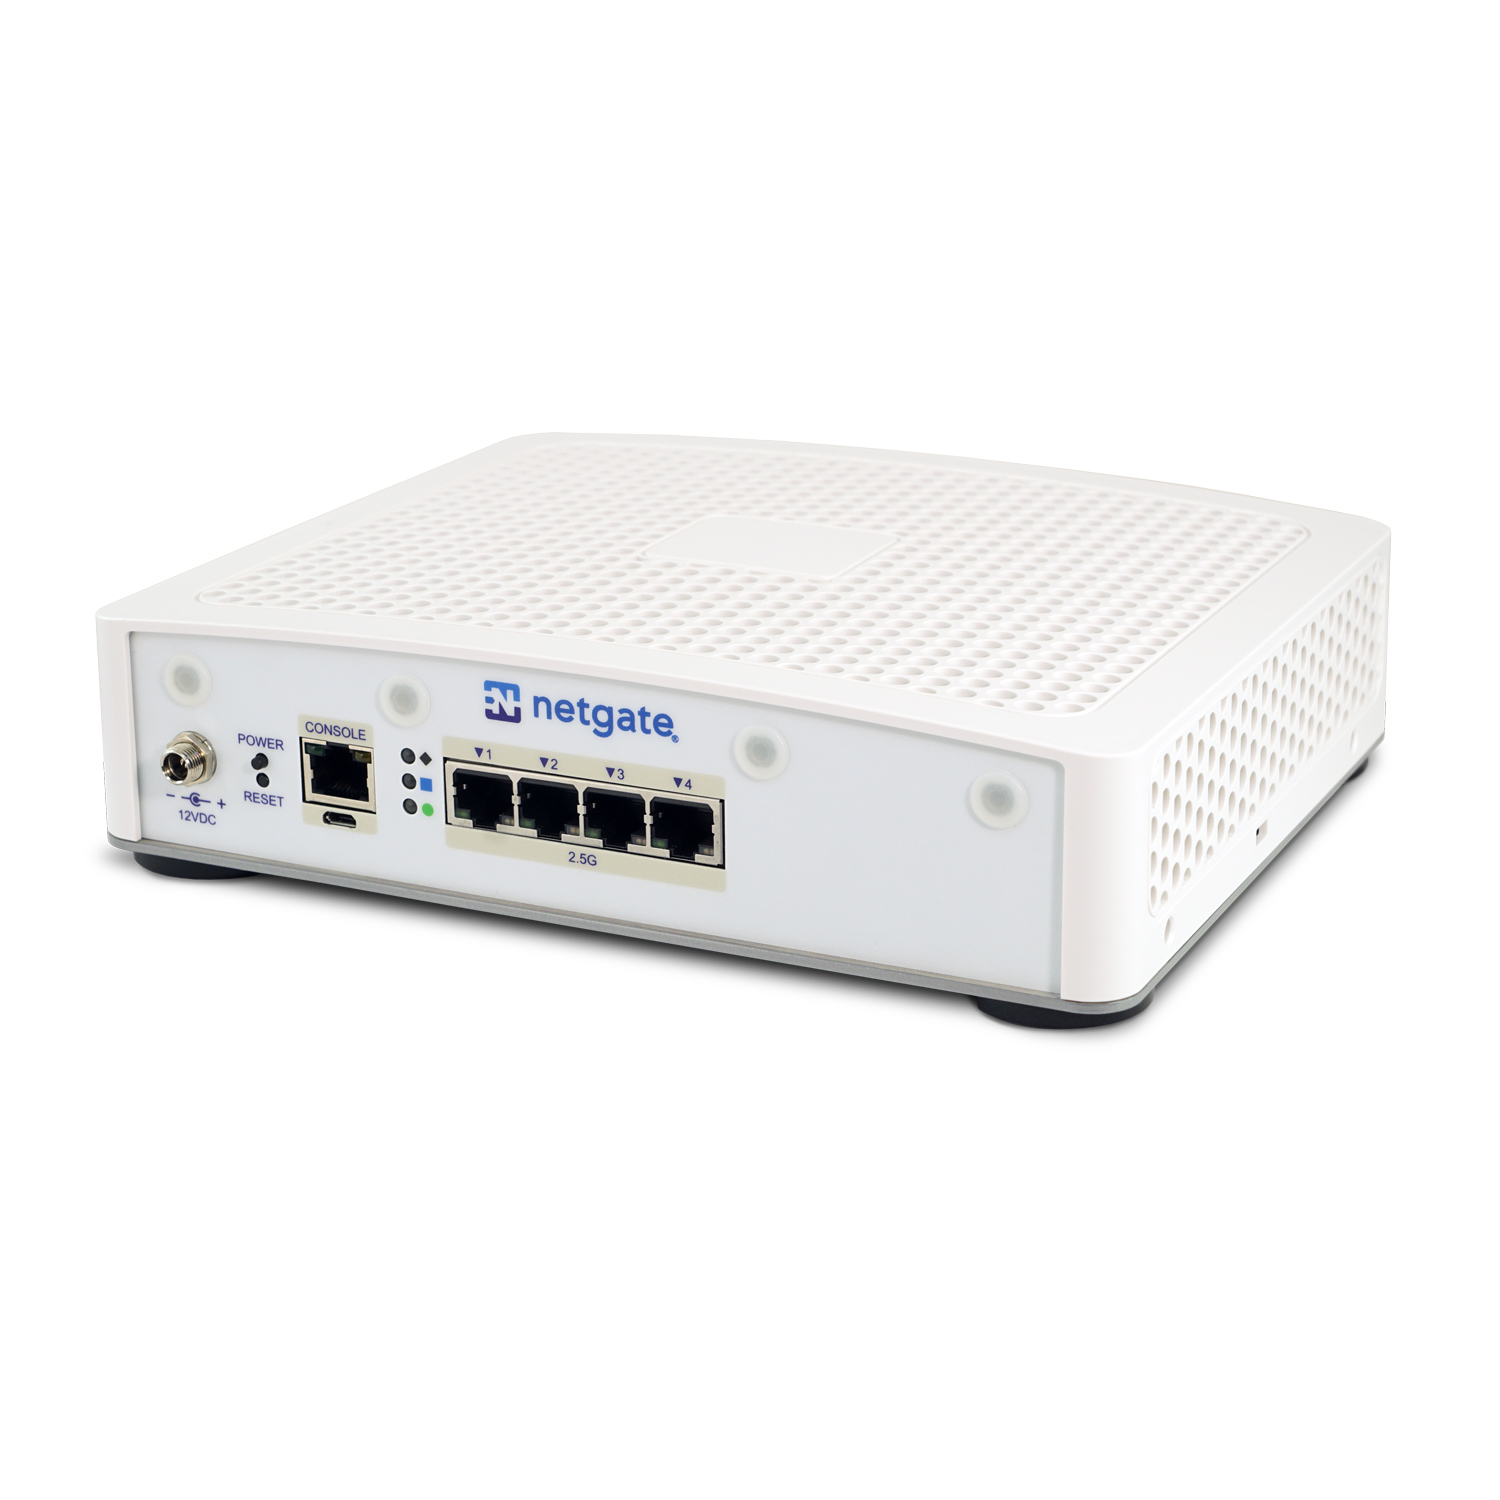
PYMES y pequenas empresas
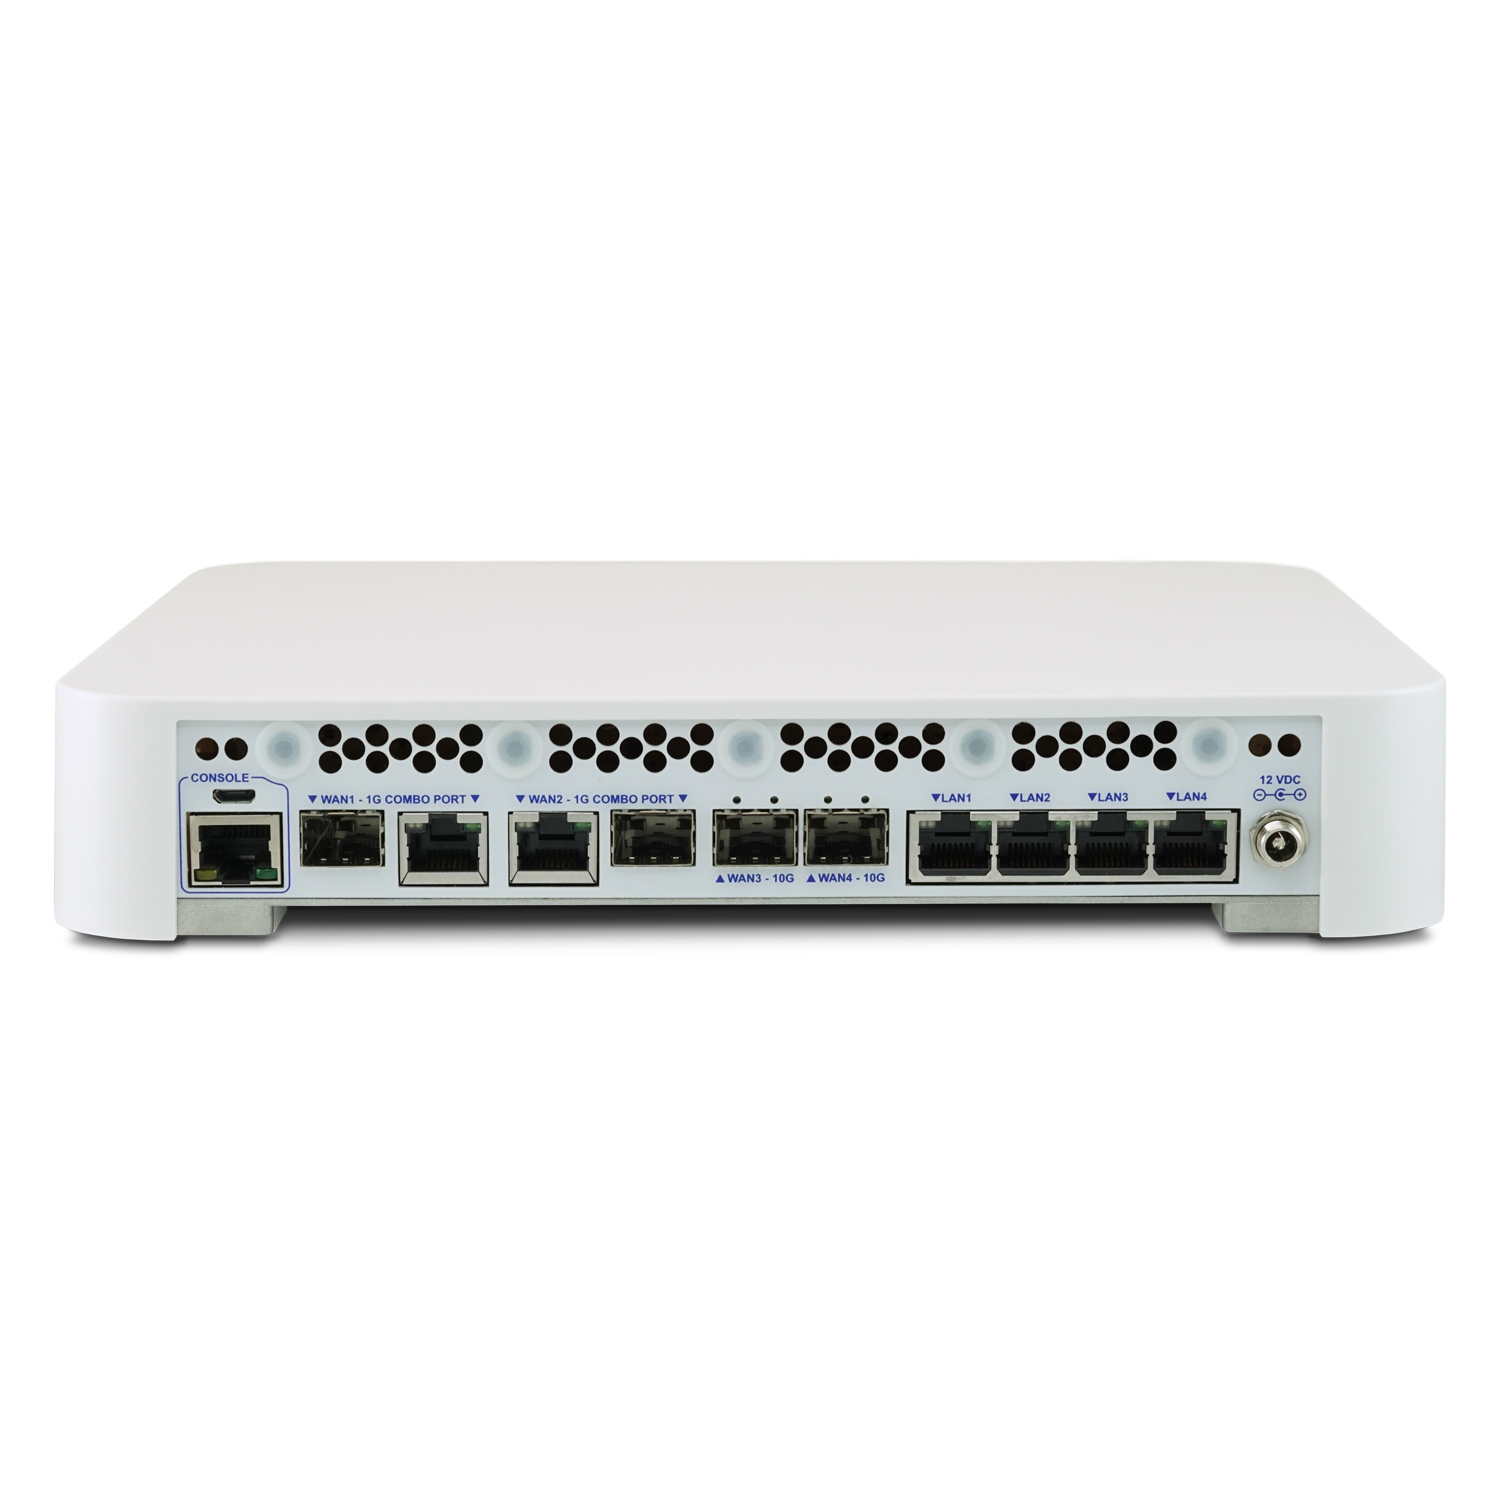
Pequena y mediana empresa (50-300 usuarios)
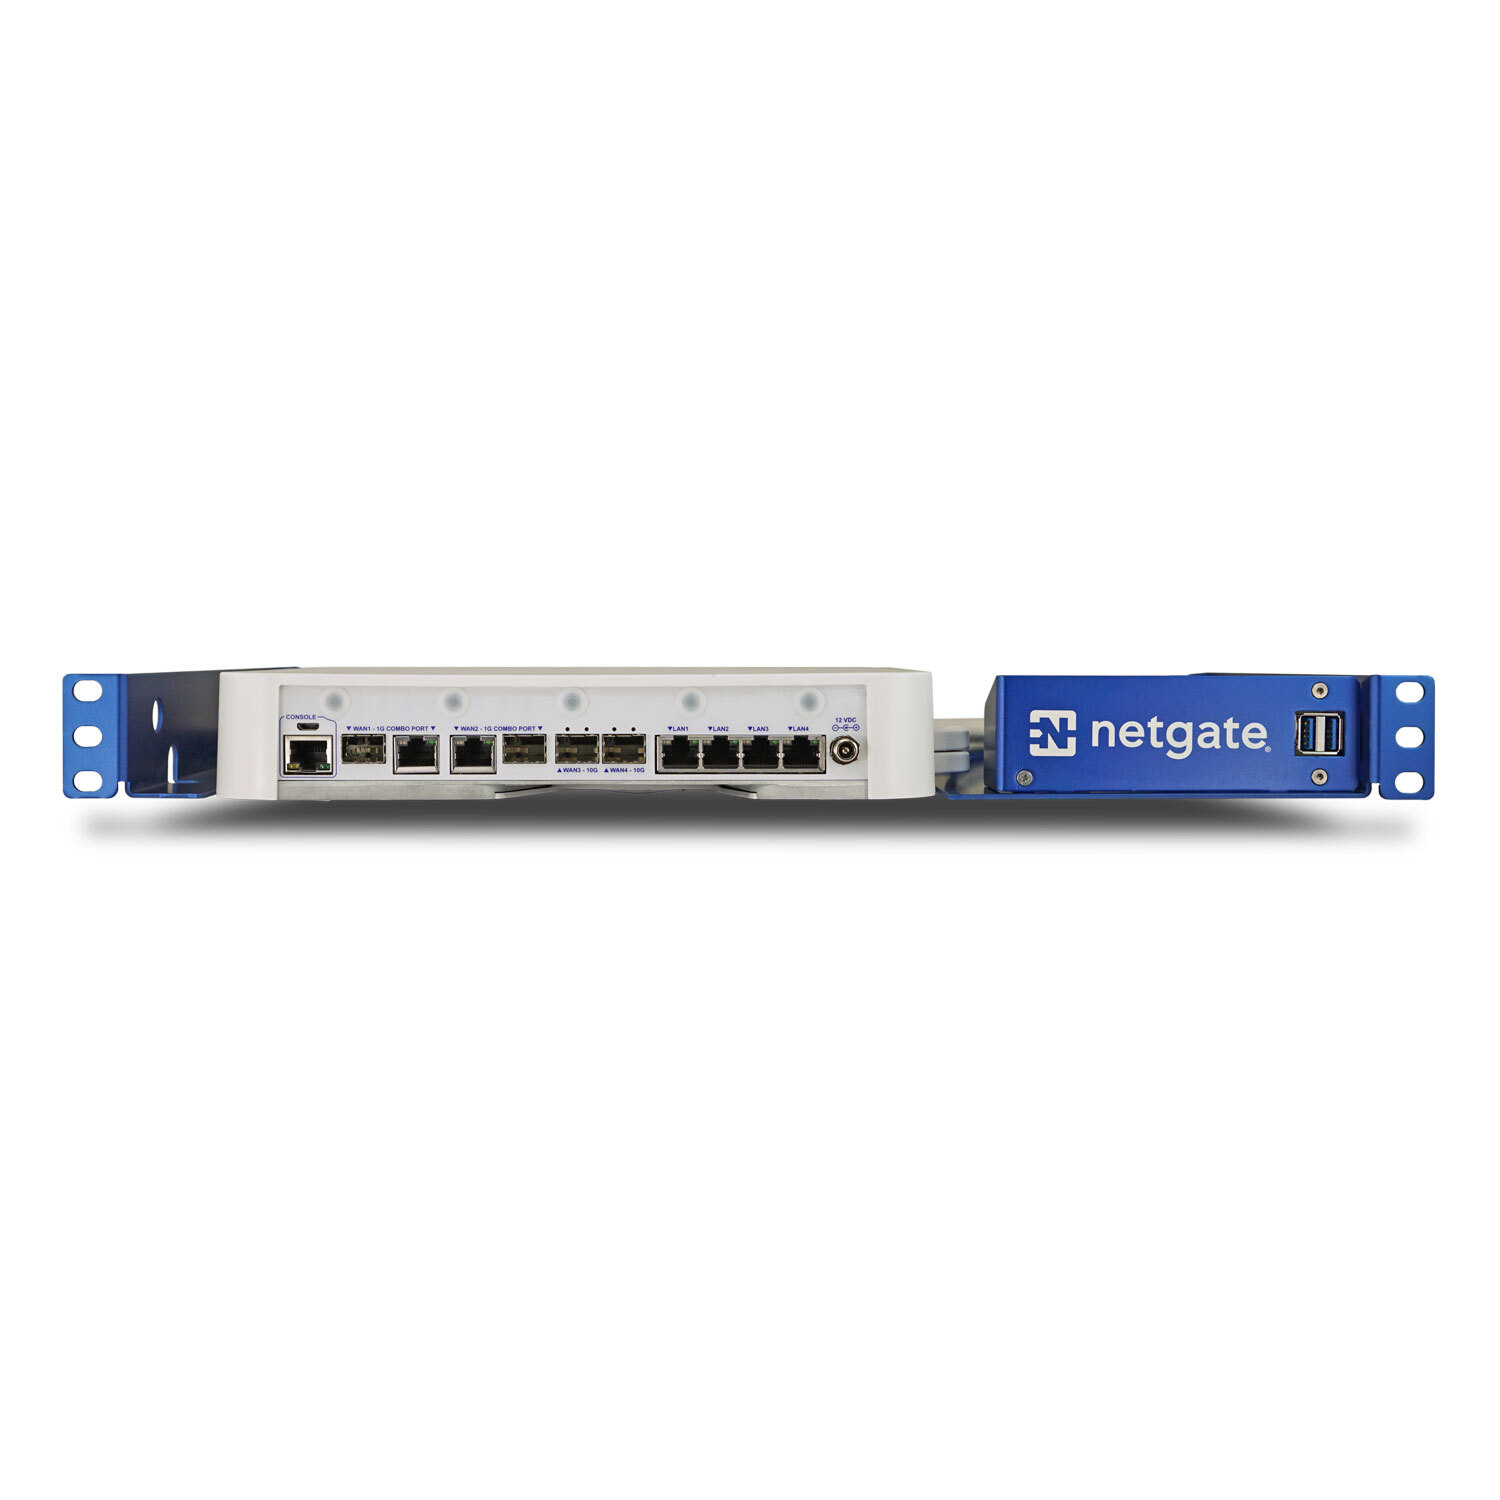
Empresas medianas-grandes, data center y MSP
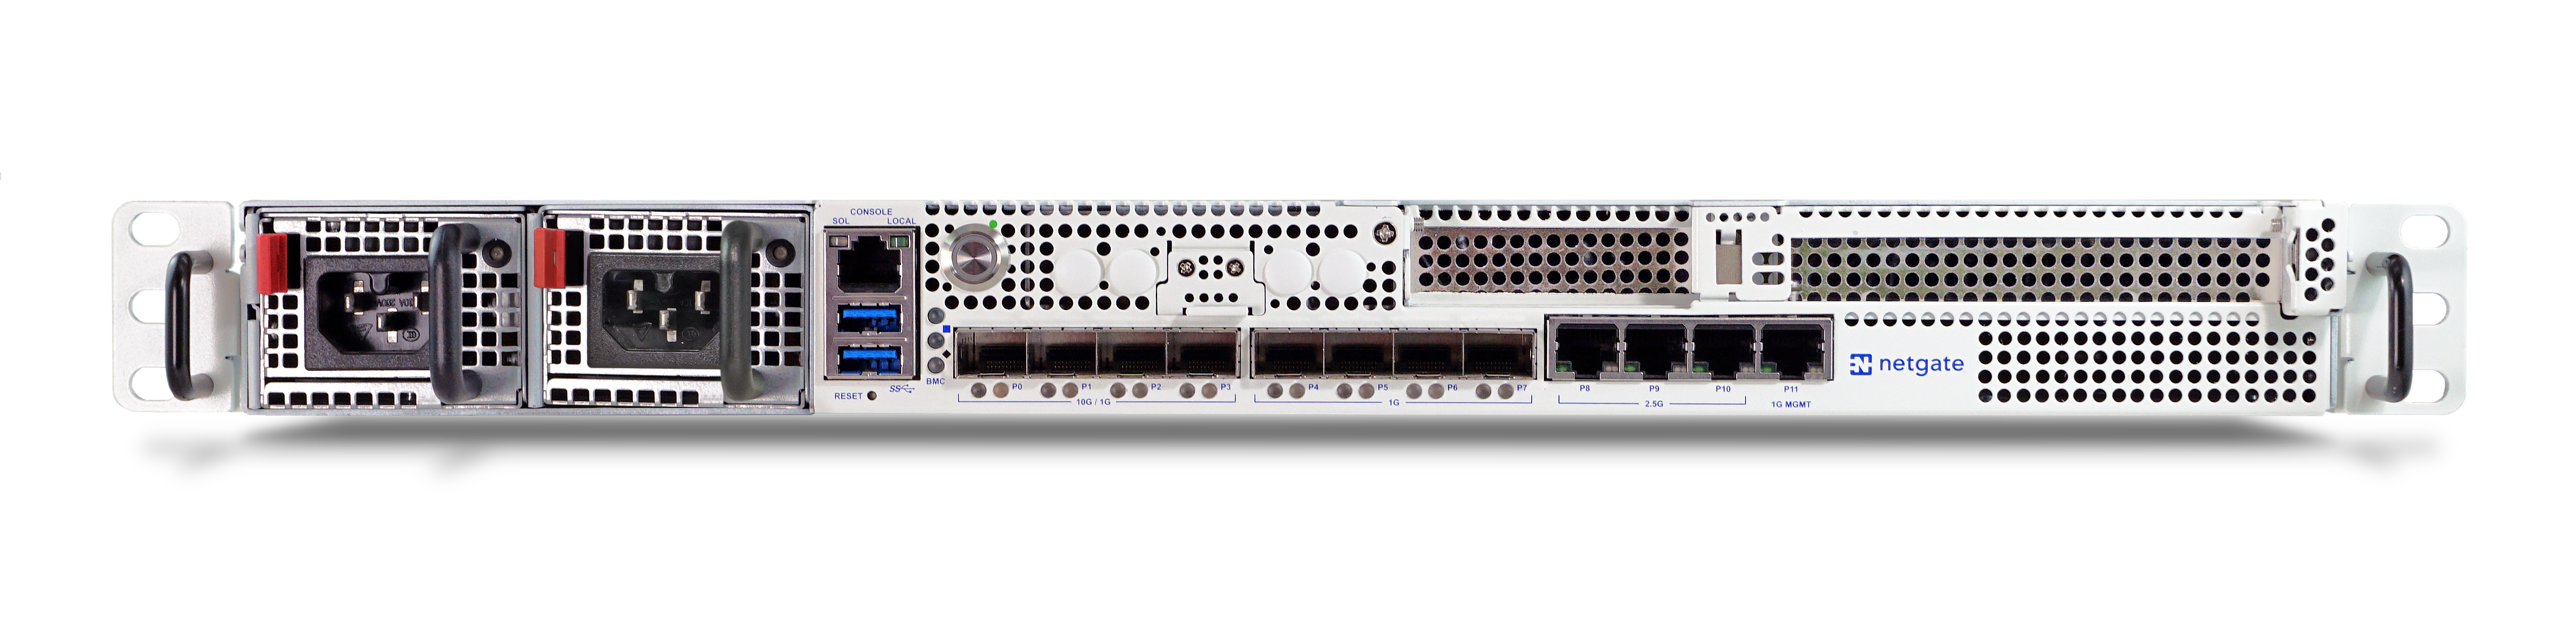
Empresas grandes, data center y MSP enterprise
El proyecto incluye respaldo de la configuración actual, plan de migración, validación de servicios críticos y plan de reversión. El alcance final depende de la topología y los controles que se hayan acordado.
Sí. Podemos optimizar o migrar desde plataformas actuales con plan de transición.
Sí. Diseñamos VPN de acceso remoto y site-to-site según el modelo operativo.
Sí. Operamos y mantenemos la plataforma bajo esquema MSP.
Herramientas gratuitas